 Redakcja Choose TV
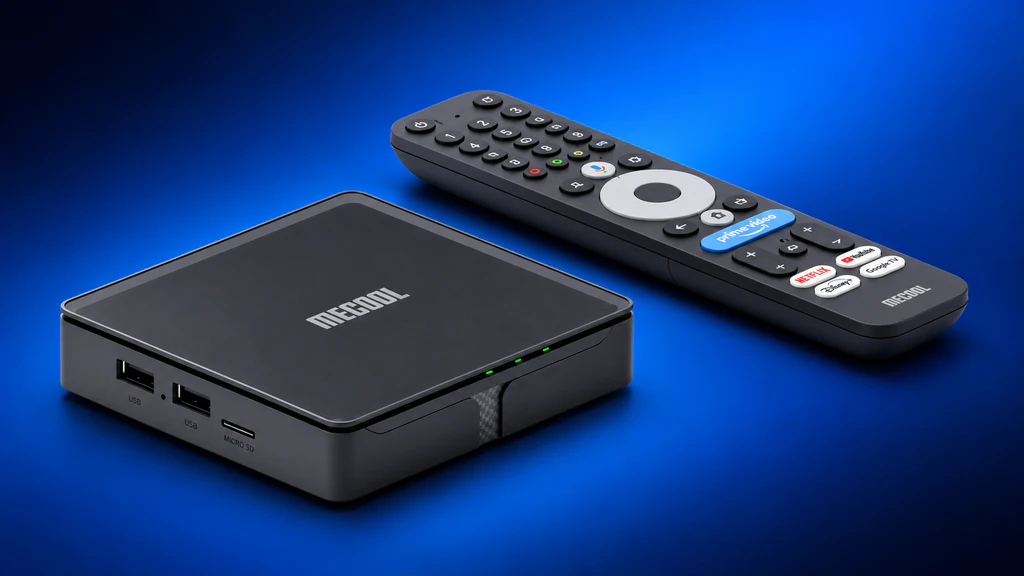
Google ujawniło poważny problem z bezpieczeństwem przystawek Android TV. Ponad 1,3 miliona urządzeń zostało włączonych do sieci botnet, która pozwalała cyberprzestępcom wykorzystywać je bez wiedzy właścicieli. Co najbardziej zaskakujące, złośliwe oprogramowanie miało być celowo instalowane przez samego producenta, a część urządzeń posiadała oficjalny certyfikat Google.
Producent miał celowo instalować malware
Według Google Threat Intelligence Group za proceder odpowiada chińska firma Videostrong Technology, produkująca przystawki telewizyjne m.in. pod marką Mecool.
W oprogramowaniu urządzeń ukryto backdoor o nazwie XCPE, który umożliwiał zdalne instalowanie aplikacji, przechwytywanie danych i wykorzystywanie domowego połączenia internetowego do nielegalnych działań. Zainfekowane przystawki służyły m.in. do oszustw reklamowych oraz przekierowywania ruchu internetowego.
Co ciekawe, część urządzeń posiadała certyfikat Google Play Protect. Malware omijało kontrole bezpieczeństwa, ponieważ jego dodatkowe komponenty były pobierane dopiero po pierwszym uruchomieniu przystawki.
Google reaguje. Co z użytkownikami?
Google wraz z partnerami zablokowało infrastrukturę wykorzystywaną do zarządzania botnetem. Firma zerwała również współpracę z Videostrong, zakazując producentowi tworzenia certyfikowanych urządzeń z usługami Google.
Nie oznacza to jednak, że problem całkowicie zniknął. Złośliwe oprogramowanie nadal może znajdować się w pamięci zainfekowanych urządzeń, a jego zwykłe usunięcie nie zawsze jest możliwe.
Osoby korzystające z przystawek Mecool lub innych urządzeń pochodzących od Videostrong powinny sprawdzić swój model i dostępność bezpiecznego oprogramowania. W przypadku podejrzenia infekcji najlepiej odłączyć przystawkę od internetu i skontaktować się z producentem.
Warto podkreślić, że sprawa dotyczy konkretnych urządzeń i ich oprogramowania, a nie wszystkich telewizorów z Android TV czy Google TV.
Źródła: FlatpanelsHD, Google, Malwarebytes